加壳样本脱壳实录(二):基于 ESP 定律的通用脱壳方法
加壳样本脱壳实录(二):基于 ESP 定律的通用脱壳方法
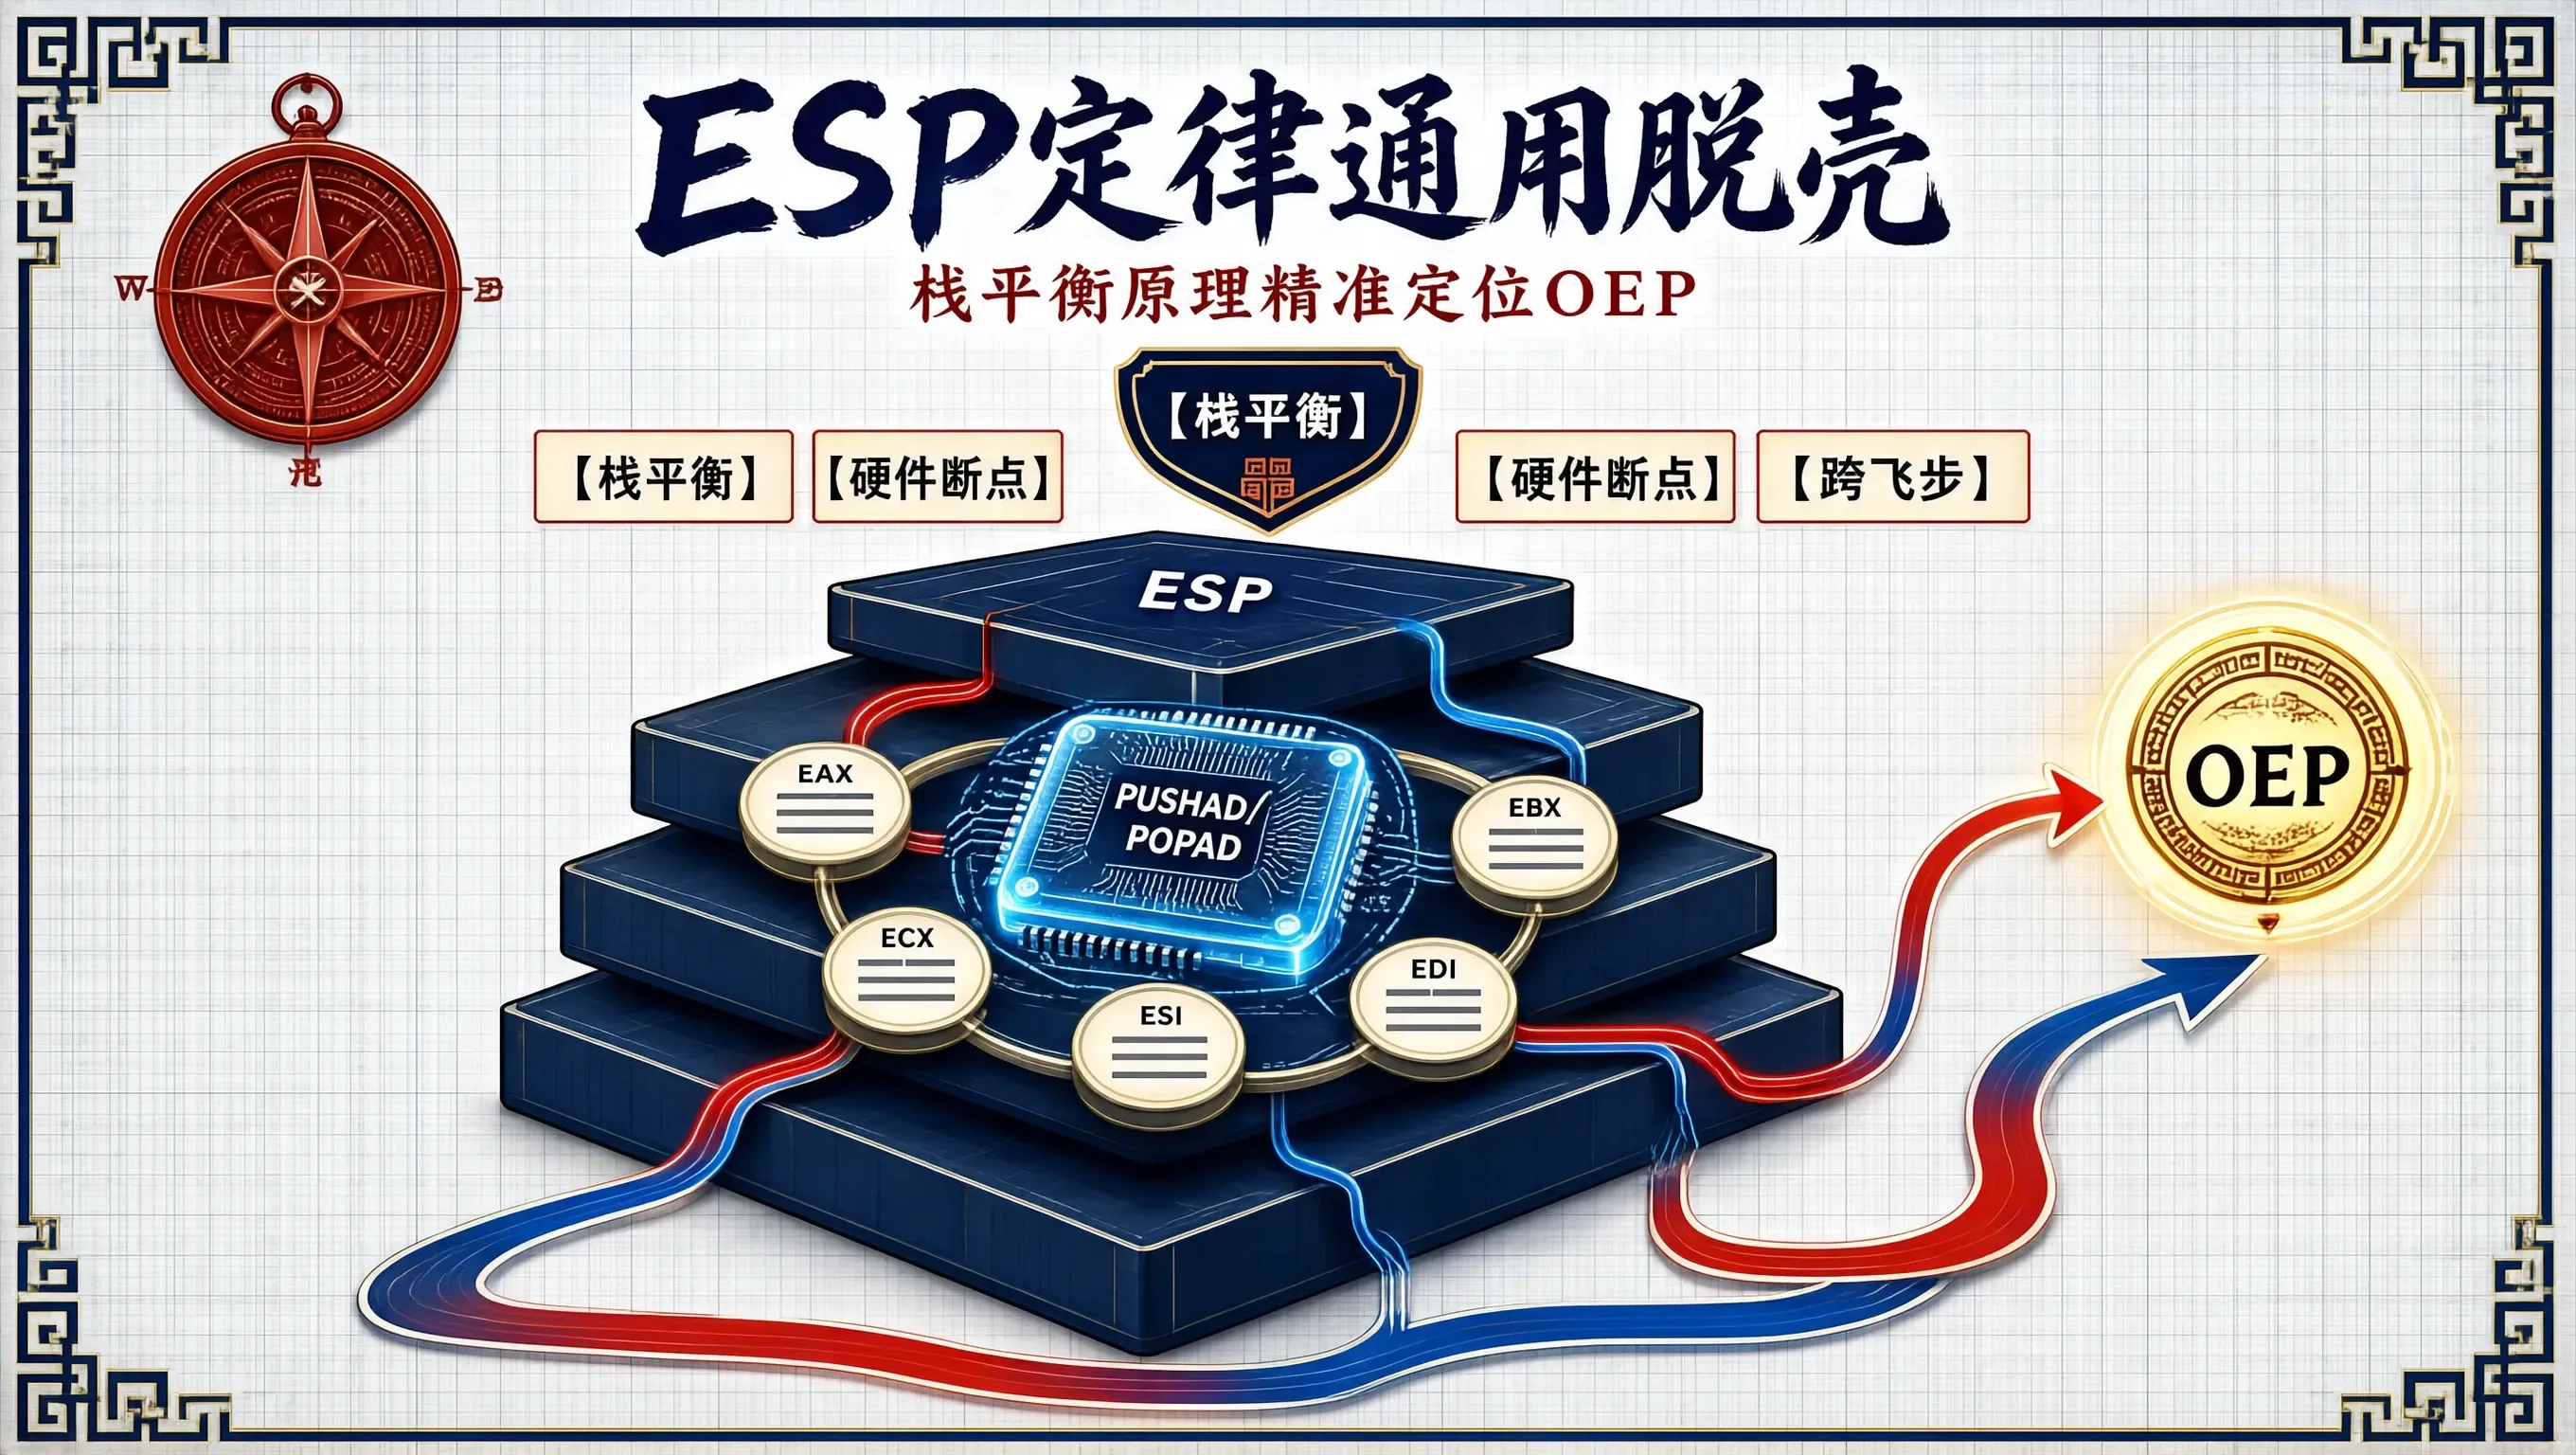
在逆向工程与恶意代码分析中,加壳(Packing)是攻击者隐藏真实恶意逻辑、破坏静态反编译和规避特征码查杀的常规手段。绝大多数压缩壳(如 UPX、ASPack、PECompact 等)的核心运行流程可以概括为:保存原始寄存器现场 $\to$ 内存解密/解压原始代码段 $\to$ 修复导入表(IAT)与重定位 $\to$ 恢复寄存器现场 $\to$ 跳转到原始程序入口点(Original Entry Point, OEP)。ESP 定律(ESP Principle) 利用了加壳程序在解包过程中必然遵循的“栈平衡”物理规律,是手动脱壳中最高效、最通用的方法之一。
压缩壳运行机理与 ESP 定律的底层本质
当加壳程序启动时,执行的并非原始程序代码,而是壳代码(Stub Loader)。壳为了确保在解压和初始化完成后,原始程序能够像未加壳一样无缝运行,必须在入口处将所有 CPU 通用寄存器状态完整压入栈中保存。
以 x86 架构为例,壳代码通常以 PUSHAD / PUSHFD 指令开始:
PUSHAD将EAX, ECX, EDX, EBX, ESP, EBP, ESI, EDI共 8 个 32 位寄存器依序压入栈顶,此时栈顶指针ESP减小 32 字节(0x20)。- 壳随后在解压循环中频繁读写内存、调用各种 Win32 API。但只要壳未完成解压,就不会去读写当初
PUSHAD压入的这块特定栈空间。 - 解密完毕后,壳必将执行
POPAD/POPFD弹出寄存器以恢复现场,此时 CPU 必然会再次访问该段栈内存。
       [ 壳入口 (Packing Entry) ]
                  |
             PUSHAD / PUSHFD  ---> ESP 发生突变 (记录当前 ESP 地址)
                  |
        +-------------------+
        |  解压/解密代码段   |  (在此期间该栈内存地址不被访问)
        |  重定位与修复 IAT  |
        +-------------------+
                  |
             POPAD / POPFD   ---> 访问当初保存的栈地址! (触发硬件访问断点)
                  |
        JMP / CALL to OEP    ---> 跨段大跳转直接抵达程序真实入口!
ESP 定律的核心思想:在壳刚执行完 PUSHAD 的瞬间,在当前 ESP 所指向的栈内存地址上设置一个硬件访问/写入断点(Hardware Breakpoint on Access/Write)。直接让程序全速运行,当断点被命中时,意味着壳代码已经执行到 POPAD 恢复现场的指令附近,下一步即可直接跟随跨段大跳转抵达 OEP。
ESP 栈平衡模型与断点触发时机分析
以下为加壳程序入口与出口处的典型汇编结构对比:
; 加壳入口点 (EntryPoint)
0040E000 >  60              PUSHAD               ; 1. 压入所有通用寄存器现场 -> 此时观察 ESP
0040E001    BE 00104000     MOV ESI, 00401000    ; 2. 准备解压源地址
0040E006    8DBE 00F0FFFF   LEA EDI, [ESI-1000]  ; 准备解压目标地址
... (此处包含成百上千行的解压循环与解密算法) ...

; 加壳出口点 (解压完毕准备进入 OEP)
0040E120    61              POPAD                ; 3. 恢复所有寄存器现场 -> 触发硬件断点!
0040E121    75 03           JNZ SHORT 0040E126   ; 流程控制
0040E123    E9 D82EFFFF     JMP 00401000         ; 4. 关键跨飞步 (Long Jump 直达 OEP)
实战演练:基于 x64dbg 定位 OEP 与跨飞步(跨段跳转)
使用 x64dbg(或 OllyDbg)对 UPX / ASPack 加壳样本进行手工脱壳的标准流程:
- 载入样本并单步步过首条指令:
载入加壳二进制后,停在壳入口点。观察首条指令是否为PUSHAD(在 x64 架构下可能是多个连续的push rbx,push rbp等)。按F8(Step Over)单步执行一次PUSHAD。 - 在寄存器窗口定位 ESP:
查看右上角 CPU 寄存器窗口,找到ESP寄存器当前的值(例如0019FF54)。 - 设置硬件访问断点:
在底部的控制台输入命令设置硬件断点:
或者在转储(Dump)窗口中按下bph 0019FF54, r, 4Ctrl+G跳转至0019FF54,选中该地址右键 $\to$ 【断点】 $\to$ 【硬件访问】 $\to$ 【Dword】。 - 运行并捕获中断:
按下F9(Run)全速运行程序。调试器将精准中断在POPAD指令的下一条或其附近的指令上。 - 跨飞步单步进入 OEP:
继续按F8单步向下跟踪几步,会看到一条明显的长跳转指令(如JMP 00401000),跨过这条跳转后,界面反汇编代码呈现标准的编译器函数序言(Prologue,如PUSH EBP; MOV EBP, ESP),即成功到达 OEP。
壳的反调试对抗:绕过硬件断点检测
在对抗高强度加壳工具(如 Safengine、VMP 或商业加壳工具)时,壳代码内部会主动检测 CPU 调试寄存器(DR0~DR7),使 ESP 定律失效。
1. 检测原理:利用 GetThreadContext 或 SEH 异常链读取 DR 寄存器
// 壳内部反硬件断点检测逻辑示例
#include <windows.h>
#include <stdio.h>

BOOL CheckHardwareBreakpoints() {
    CONTEXT ctx;
    ZeroMemory(&ctx, sizeof(CONTEXT));
    ctx.ContextFlags = CONTEXT_DEBUG_REGISTERS;

    HANDLE hThread = GetCurrentThread();
    if (GetThreadContext(hThread, &ctx)) {
        // DR0 到 DR3 存储断点线性地址
        if (ctx.Dr0 != 0 || ctx.Dr1 != 0 || ctx.Dr2 != 0 || ctx.Dr3 != 0) {
            return TRUE; // 检测到硬件断点存在
        }
    }
    return FALSE;
}
2. 绕过方案:动态清空或 Hook NtGetContextThread
- ScyllaHide / TitanHide 插件:在调试器中启用内核级反调试隐藏插件,拦截内核层
NtGetContextThread系统调用,将返回给被调试进程的Context.Dr0~Dr3强制置零。 - 内存断点替代法:若硬件断点被清空,可改用内存断点(Memory Breakpoint)。在加壳程序解密完代码后,直接对
.text代码段设置“内存执行断点”(按Alt+M打开内存映射窗口,在.text段右键设置【在访问上设置断点】),当壳跳转回原始代码段时触发中断。
内存 Dump 与 IAT 导入表修复流程
停留在 OEP 后,原始代码已完全解密在内存中,但 PE 文件的头信息、节区大小和导入表仍处于加壳状态,需执行转储与重建:
+------------------+      +--------------------+      +--------------------+
|  Paused at OEP   | ---> |  Dump Process Mem  | ---> |  Fix IAT Import    |
| (Clean Text Seg) |      |  (Scylla / Olly)   |      |  (Rebuild Thunks)  |
+------------------+      +--------------------+      +--------------------+
- 内存转储(Dump):使用 Scylla 插件选择当前进程,点击
Dump保存为未脱壳脱水文件dump.exe。 - IAT 搜索与获取(IAT Autosearch & Get Imports):
在 Scylla 中填入当前 OEP 相对虚拟地址(RVA),点击IAT Autosearch,插件会自动定位所有的导入函数地址表(Thunk List)。 - 修复导入表(Fix Dump):
点击Fix Dump,选中刚才导出的dump.exe。Scylla 会在文件中新建一个.scylla节区存放重构的导入表,生成可直接在任何机器上独立运行的脱壳修复文件dump_SCY.exe。

智能硬件社区聚焦AI智能硬件技术生态,汇聚嵌入式AI、物联网硬件开发者,打造交流分享平台,同步全国赛事资讯、开展 OPC 核心人才招募,助力技术落地与开发者成长。
更多推荐


 0
 0
- 0


 已为社区贡献4条内容

所有评论(0)